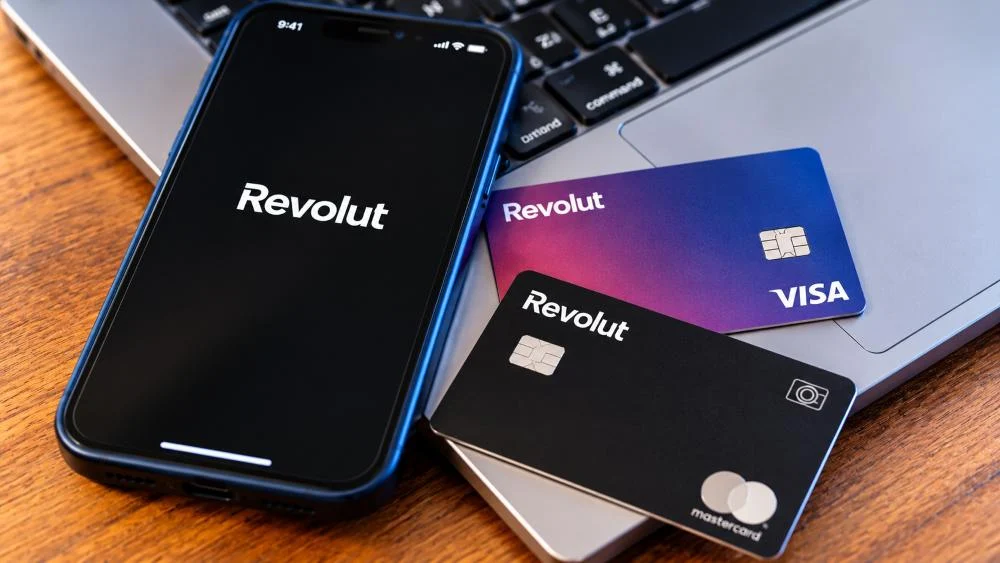
Η Revolut επιβεβαίωσε περιστατικό διαρροής ευαίσθητων δεδομένων πελατών, έπειτα από παραπλανητικά αιτήματα που εμφανίζονταν να προέρχονται από κρατική υπηρεσία. Σύμφωνα με το Reuters, μη εξουσιοδοτημένο τρίτο μέρος χρησιμοποίησε διεύθυνση ηλεκτρονικού ταχυδρομείου σε νόμιμο κυβερνητικό domain, καταφέρνοντας να αποσπάσει προσωπικές πληροφορίες από τη βρετανική εταιρεία χρηματοοικονομικής τεχνολογίας.
Στα δεδομένα που εκτέθηκαν περιλαμβάνονταν ημερομηνίες γέννησης, ταχυδρομικές και ηλεκτρονικές διευθύνσεις, αριθμοί τηλεφώνου, καθώς και αντίγραφα εγγράφων ταυτοποίησης, όπως διαβατήρια και άδειες οδήγησης. Τα στοιχεία αυτά αναφέρονται σε δημοσίευμα του TechCrunch, το οποίο επικαλείται το Reuters.
Η εταιρεία χαρακτήρισε αρχικά τον αριθμό των επηρεαζόμενων πελατών ιδιαίτερα περιορισμένο, χωρίς να δημοσιοποιήσει συγκεκριμένο μέγεθος. Ανέφερε ότι ενημέρωσε τους ενδιαφερομένους και, μόλις εντόπισε την απάτη, απέκλεισε την επίμαχη διεύθυνση email. Παράλληλα, ειδοποίησε την αρμόδια κρατική υπηρεσία, τις διωκτικές αρχές και τους φορείς εποπτείας χρηματοοικονομικών υπηρεσιών και προστασίας δεδομένων. Σύμφωνα με τη Revolut, τα συστήματά της και τα χρήματα των πελατών παρέμειναν ανεπηρέαστα. Δεν διευκρινίστηκε ποια κρατική υπηρεσία αφορά η υπόθεση ούτε δόθηκαν περισσότερες πληροφορίες για την έκταση του περιστατικού.
Νεότερο δημοσίευμα των Financial Times αναφέρει ότι ενημερώθηκαν 680 πελάτες για την έκθεση των στοιχείων τους. Σύμφωνα με την εφημερίδα, η βρετανική αρχή προστασίας δεδομένων, Information Commissioner’s Office, έχει ξεκινήσει έρευνα. Το δημοσίευμα αναφέρει επίσης ότι οι δράστες απειλούν να δημοσιοποιήσουν τις πληροφορίες εάν δεν καταβληθούν λύτρα. Μεταξύ των πληροφοριών που παραδόθηκαν στους απατεώνες περιλαμβάνονται, κατά το ίδιο ρεπορτάζ, και αριθμοί τραπεζικών λογαριασμών, πέρα από προσωπικά έγγραφα ταυτοποίησης.
Ιδιαίτερη σημασία έχει ο τρόπος με τον οποίο υποβλήθηκαν τα αιτήματα. Όπως αναφέρει το Infosecurity Magazine, τα μηνύματα διέθεταν έγκυρη τεχνική πιστοποίηση του domain και αντιμετωπίστηκαν από εργαζομένους ως συνήθη αιτήματα στο πλαίσιο νομικής συμμόρφωσης. Η Revolut περιέγραψε την υπόθεση ως εξελιγμένη απάτη πλαστοπροσωπίας. Το περιστατικό υποδεικνύει ότι η τεχνική εγκυρότητα ενός αποστολέα δεν αρκεί, από μόνη της, για να τεκμηριώσει τη νομιμότητα ενός αιτήματος πρόσβασης σε προσωπικά δεδομένα.
Οι κίνδυνοι για τους επηρεαζόμενους χρήστες παραμένουν σημαντικοί, ακόμη και όταν δεν έχουν μετακινηθεί χρήματα από λογαριασμούς. Ειδικοί που μίλησαν στο Infosecurity Magazine προειδοποιούν ότι ο συνδυασμός εγγράφων ταυτοποίησης και στοιχείων επικοινωνίας μπορεί να αξιοποιηθεί για υποκλοπή ταυτότητας και ιδιαίτερα πειστικές, στοχευμένες επιθέσεις phishing.
Συστήνουν αυξημένη προσοχή σε απρόσμενες κλήσεις και μηνύματα που επικαλούνται τη Revolut ή δημόσιους φορείς, καθώς και επικοινωνία αποκλειστικά μέσω της επίσημης εφαρμογής ή επαληθευμένων καναλιών. Κωδικοί πρόσβασης και κωδικοί μίας χρήσης δεν πρέπει να κοινοποιούνται. Για τις επιχειρήσεις, η υπόθεση αναδεικνύει τη σημασία ουσιαστικού ελέγχου των αιτημάτων κοινοποίησης δεδομένων, πέρα από την εμφανιζόμενη προέλευση ενός email.